 En cas d’incident de sécurité, notre Force d’intervention Rapide est disponible 24h/24 et 7j/7

Panorama de la menace cyber : premier semestre 2026
1. Panorama de la menace cyber : premier semestre 2026
1.1 Contexte global
Le premier semestre 2026 a été caractérisé par un ciblage accru des identités, des services exposés, des environnements cloud, des trusted services et des supply chains. Le changement le plus important n’est pas l’apparition d’une nouvelle famille d’attaque dominante, mais la combinaison de vecteurs connus et l’accélération du cycle de vie d’une menace. Les attaquants cherchent de plus en plus à entrer par des chemins légitimes : comptes compromis, tokens, services SaaS, outils d’administration, dépôts logiciels ou workflows métier.
Au premier semestre 2026, l’exploitation des vulnérabilités demeure un vecteur d’attaque majeur. Les vulnérabilités ciblées concernent notamment des services exposés sur Internet, pouvant être exploités sans authentification ou permettre l’exécution de code à distance. La menace repose ainsi moins sur la seule criticité d’une vulnérabilité que sur son niveau d’exposition, ses conditions d’exploitation et la rapidité avec laquelle les attaquants peuvent en tirer parti. La réduction des délais entre la divulgation d’une vulnérabilité et son exploitation renforce l’importance d’une surveillance continue et d’une capacité de remédiation rapide, notamment pour les actifs directement accessibles depuis Internet.
Parallèlement, les attaques reposent de moins en moins sur des composants exclusivement malveillants (malware). Les identités humaines et machines, les tokens, les outils d’administration, les services SaaS, les environnements CI/CD et les plateformes cloud deviennent des points d’entrée privilégiés par les acteurs de la menace.
L’intelligence artificielle constitue un des sujets les plus évolutifs sur cette période : l’intelligence artificielle constitue à la fois un facteur d’accélération, mais également une nouvelle surface d’exposition. Une hausse de 89 % des opérations menées par des adversaires utilisant l’IA a été observée au cours de la période H1 2026 par rapport à H1 2025, selon Recorded Future. Cependant, Recorded Future situe l’activité malware assistée par IA principalement aux niveaux 1 à 3 de son modèle AIM3[1]. L’IA doit donc être analysée à la fois comme multiplicateur de vitesse et comme composant à sécuriser. Toutefois, si la grande majorité des attaques étaient alors assistées par l’IA, les cas de l’incident OpenAI-Hugging Face[2] et de l’attaque JadePuffer[3] ont montré que des attaques autonomes par des agents sont dorénavant possibles.
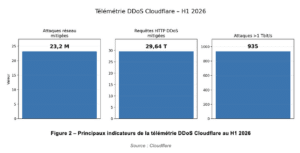
Enfin, la pression DDoS reste élevée. Cloudflare a mitigé 23,2 millions d’attaques réseau DDoS et 29,64 milliards de requêtes HTTP DDoS au cours du semestre. Les attaques réseau dépassant 1 Tbit/s ont atteint 935 occurrences, avec une hausse de 519 % entre le premier et le deuxième trimestre. La télémétrie Cloudflare montre aussi un déplacement vers les attaques par réflexion et amplification[4], tandis que les DNS Floods sont passés de 25,7 % à 40,0 % de l’activité DDoS réseau entre les deux trimestres.
1.2 Principales menaces et acteurs
1.2.1 Ransomware et extorsion
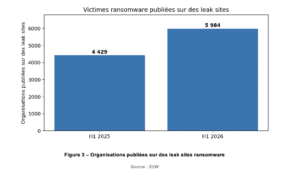
Le ransomware reste une menace structurante, mais les sources montrent surtout une forte activité d’extorsion et une diversification des chaînes d’accès. S2W a recensé 5 984 organisations publiées sur des sites de fuite au premier semestre 2026 et 119 groupes actifs, dont 44 apparus au cours du semestre. Les groupes déjà actifs en 2025 se maintiennent au H1 2026.
NetNordic recense de son côté 4 644 victimes publiées et une hausse de 18 % par rapport au H1 2025. L’écart entre ces deux chiffres illustre directement la difficulté de produire un volume mondial unique : les périmètres de collecte et les règles d’attribution des victimes diffèrent. Ces chiffres mesurent des organisations publiées, et non l’ensemble des infections, tentatives ou négociations non publiées.
La dynamique ne repose toutefois pas sur une rupture complète des modes opératoires. Recorded Future observe la poursuite de méthodes établies : exploitation d’applications exposées, ClickFix, utilisation d’outils légitimes tels que PsExec, AnyDesk ou s5cmd, puis actions visant à réduire les capacités de récupération.
ESET a identifié plus de 100 outils de type « EDR Killer » utilisés dans des attaques réelles, dont plus de 60 d’entre elles reposent sur la technique BYOVD (Bring Your Own Vulnerable Driver). Cette tendance complète le constat de Recorded Future : la valeur opérationnelle d’une compromission dépend de la capacité à neutraliser les contrôles de sécurité et à empêcher la récupération. La chaîne ransomware doit ainsi être suivie de bout en bout : accès initial, vol d’identifiants, mouvement latéral, neutralisation des défenses, exfiltration, chiffrement et dégradation des sauvegardes ou des journaux.
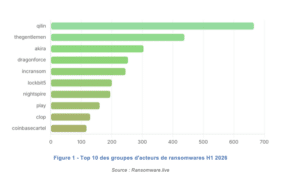
Les données de Ransom-DB confirment également la persistance de groupes structurés autour du Ransomware-as-a-Service[5], avec Qilin régulièrement présent parmi les groupes observés au cours du semestre. Il est donc plus pertinent de considérer le ransomware comme un écosystème évolutif d’accès initial, mouvement latéral, exfiltration, chiffrement et extorsion que comme une simple famille de malware.
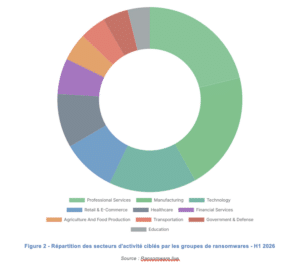
Une concentration des attaques par ransomware sur plusieurs secteurs a été constatée au premier semestre 2026. Les Services Professionnels et le secteur de l’Industrie figurent parmi les principales catégories ciblées, suivis du secteur Technologies. Le Retail & E-Commerce et la Santé représentent également une part importante des victimes, devant les Services Financiers. Les secteurs de l’Agriculture et de l’Agroalimentaire, des Transports, du Gouvernement et de la Défense ainsi que de l’Education affichent des proportions plus limitées. À titre de comparaison, au H1 2025, le secteur de l’Industrie était déjà parmi les secteurs les plus ciblés, tandis que les secteurs Gouvernemental et Militaire occupaient une place plus importante dans la répartition des victimes. Ce changement de ciblage souligne l’intérêt des groupes de ransomware pour les organisations dont l’activité dépend fortement du système d’information ou pour lesquelles une interruption peut entraîner des pertes opérationnelles significatives.
1.2.2 Infostealers, identités et accès compromis
Le vol d’identifiants demeure commun à de nombreuses chaînes d’attaque. L’infostealer/stealware constitue la catégorie de malware la plus fréquemment associée aux vulnérabilités exploitées, devant les outils de sécurité offensifs, les backdoors et les RAT. L’enjeu s’étend désormais aux tokens, clés API, secrets de développement et identités non humaines. Le risque ne réside plus uniquement dans la compromission d’un compte utilisateur, mais dans la capacité à réutiliser une autorité déjà accordée.
Les environnements cloud et SaaS peuvent être compromis par le vol de tokens ou l’abus de relations de confiance entre plateformes. Les variantes de la technique ClickFix ont émergé ; par exemple, ConsentFix, combine une interaction de type ClickFix avec un abus d’OAuth afin de compromettre des comptes cloud sans nécessairement voler directement le mot de passe. Ainsi, pour le H1 2026, les exploitations d’identité étaient impliquées dans 83 % des compromissions d’environnements cloud et SaaS majeurs.
1.2.3 ClickFix, quishing et ingénierie sociale
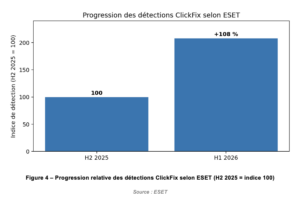
L’ingénierie sociale poursuit son adaptation aux nouveaux usages numériques. Les détections ClickFix ont augmenté de 108 % entre le second semestre 2025 et le premier semestre 2026. Les variantes observées (ConsentFix, PromptFix, etc.) ciblent désormais les faux supports IA, les extensions de navigateur, les messages d’erreur et les scénarios d’authentification cloud. Le mécanisme est particulièrement significatif car il déplace l’action vers l’utilisateur : l’attaquant fournit une instruction ou un contexte apparemment légitime qui conduit la victime à exécuter elle-même une commande ou à accorder une autorisation.
Le quishing atteint également des niveaux records selon la télémétrie ESET, avec environ 100 000 détections par mois en moyenne et des QR codes présents dans environ 11 % des courriels de phishing détectés. Autre tactique qui a connu une forte progression : les arnaques de support technique ont représenté 20,3 millions d’attaques bloquées au H1 2026, en hausse de 61,6 % par rapport au H2 2025. Les attaques de type ingénierie sociale demeurent un vecteur recherché par les acteurs de la menace, car elles permettent d’utiliser les identités légitimes pour pénétrer dans un système ciblé.
1.2.4 DDoS, hacktivisme et conflictualité géopolitique
Les attaques DDoS conservent une forte dimension opportuniste, mais leur intensification peut également accompagner des tensions géopolitiques ou des événements fortement médiatisés. Cloudflare signale notamment une influence d’événements liés à l’Iran, à l’Ukraine et à la Coupe du monde. NetNordic identifie parallèlement le hacktivisme et les opérations géopolitiques comme des composantes récurrentes du paysage européen. La prudence doit toutefois être de mise pour éviter des liens non-prouvés entre revendication hacktiviste, origine technique de l’attaque et attribution étatique.
Le changement le plus notable concerne la puissance et la composition des attaques. Les attaques dépassant 1 Tbit/s ont atteint 935 occurrences mitigées par Cloudflare, tandis que les DNS Floods représentaient 34,3 % de l’activité DDoS réseau sur le semestre et 40,0 % au deuxième trimestre. Cloudflare observe également un déplacement du centre de gravité des botnets vers la réflexion et l’amplification. La menace DDoS doit donc être suivie selon plusieurs dimensions : volume, puissance, vecteur, durée, secteur et contexte géopolitique.
1.2.5 IA générative, agents IA et nouvelles surfaces d’attaque
L’IA intervient à la fois comme accélérateur des opérations offensives et comme nouvelle surface d’attaque. Recorded Future estime que les capacités malware assistées par IA observées au H1 2026 restent principalement situées aux niveaux 1 à 3 de son modèle AIM3 : l’IA complète des fonctions existantes plutôt qu’elle ne conduit des attaques entièrement autonomes.
Sur près de 900 000 AI skills analysés entre mars et mai 2026, environ 25 000 composants ont été identifiés comme suspects et plus de 3 000 comme malveillants. Certaines compétences intégraient des outils offensifs ou des mécanismes de persistance. Le risque ne vient pas seulement de l’usage de l’IA par l’attaquant, mais aussi de la compromission de composants utilisés par les agents. Le périmètre de sécurité doit donc inclure les skills, plugins, serveurs MCP, bibliothèques et comptes auxquels les agents disposent d’un accès.
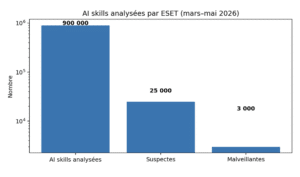
AI skills analysées et identifiées comme suspectes ou malveillantes
Source : ESET
1.2.6 Supply chain, cloud et fournisseurs tiers
Au cours du H1 2026, le déplacement des attaques vers les trusted services (identités cloud, SaaS, chaînes logicielles, infrastructures IA et systèmes de gestion) se confirme. Les chaînes logicielles et les environnements de développement constituent une surface d’attaque croissante. Le ciblage des gestionnaires de paquets, dépôts, environnements développeurs et outils compatibles avec l’IA, notamment lorsque des identifiants, trusted services ou canaux de distribution permettent une propagation vers des environnements cloud et logiciels en aval, est recherché par les acteurs de la menace.
1.2.7 Vecteurs d’attaque et méthodes
Les attaques observées au premier semestre 2026 reposent sur une combinaison de techniques visant à exploiter les systèmes exposés, les identités et les trusted services :
- Exploitation d’applications et d’interfaces publiques exposées, notamment par l’exploitation de vulnérabilités permettant d’obtenir un accès initial à des systèmes accessibles depuis Internet.
- Vol ou détournement d’identifiants, de tokens et de secrets, permettant de contourner les mécanismes d’authentification et de compromettre des comptes cloud, SaaS ou privilégiés.
- Ingénierie sociale : ClickFix, quishing, vishing et phishing assisté par IA, visant à tromper l’utilisateur afin de l’inciter à exécuter une commande, autoriser une action ou communiquer des informations sensibles.
- Abus d’outils légitimes d’administration et de transfert, tels que les outils de gestion à distance ou de transfert de fichiers, afin de masquer les activités malveillantes parmi les opérations légitimes.
- Compromission de supply chain, packages et comptes développeurs, permettant notamment de récupérer des secrets, de compromettre des environnements CI/CD ou de propager du code malveillant.
- Neutralisation des solutions de sécurité et des mécanismes de récupération, notamment par l’utilisation d’EDR killers, de techniques BYOVD ou par la suppression des sauvegardes afin de faciliter l’extorsion et limiter les capacités de restauration.
2. Vulnérabilités les plus exploitées
2.1 Vulnérabilités les plus exploitées au premier semestre 2026
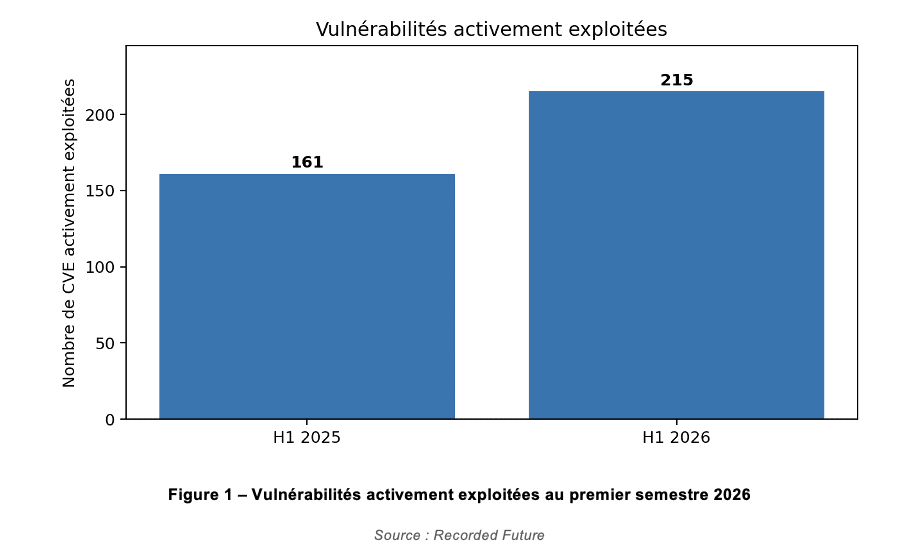
Plus de deux cents CVE activement exploitées (215) ont été identifiées au premier semestre 2026, soit 34 % de plus qu’au premier semestre 2025. L’analyse montre surtout que les caractéristiques sont plus discriminantes que le seul score de sévérité : 176 CVE étaient accessibles par le réseau, 146 exploitables sans authentification et 82 permettaient une RCE. Soixante CVE combinaient les trois caractéristiques. La distribution des faiblesses est par ailleurs très fragmentée : 212 des 215 CVE ont été rattachées à 83 classes CWE distinctes, les plus représentées étant notamment l’injection de code, la désérialisation de données non fiables, le path traversal, l’authentification incorrecte et l’injection de commandes OS.
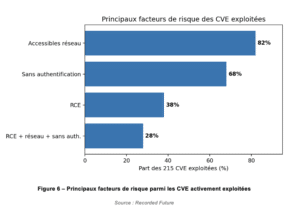
Soixante CVE combinaient accessibilité réseau, absence d’authentification et RCE. Par ailleurs, 66 CVE disposaient d’un exploit public de type PoC. L’exploitation est parfois très rapide : 23 CVE ont présenté des signes d’exploitation avant leur publication dans la NVD, 20 le jour même et 38 dans les sept jours suivants, soit 81 CVE sur ces trois catégories. La médiane de 31 jours entre divulgation et exploitation masque donc une distribution très asymétrique, avec un sous-ensemble de vulnérabilités nécessitant une réaction en quelques heures ou jours.
La pression concerne aussi les vulnérabilités anciennes : 53 des 215 CVE exploitées étaient antérieures à 2025 et 17 dataient de 2020 ou avant. La gestion du risque doit donc combiner surveillance des vulnérabilités nouvelles, identification des actifs réellement exposés et résorption des stocks historiques. Dataminr complète ce signal en rapportant un allongement du délai médian de correction, de 32 à 43 jours, alors que le temps moyen de breakout observé par la plateforme était inférieur à 30 minutes. Ces indicateurs proviennent de méthodologies différentes, mais ils illustrent le même problème opérationnel : l’écart entre vitesse d’attaque et vitesse de remédiation.
Microsoft reste le fournisseur le plus représenté avec 40 CVE, devant Red Hat (15), Cisco (13), Vercel (11) et Fortinet (9). Au total, 98 fournisseurs concernés ont été identifiés, dont 67 associés à une seule CVE. Le signal à retenir n’est donc pas uniquement la concentration sur quelques éditeurs : la surface de vulnérabilité est distribuée sur un nombre élevé de produits et de fournisseurs, ce qui renforce l’intérêt d’une priorisation fondée sur l’exposition et l’usage métier.
2.2 Vulnérabilités et C2 utilisés lors d’attaques APT
Les données disponibles confirment la persistance de techniques de compromission fondées sur les applications publiques et les services exposés. La technique MITRE ATT&CK la plus fréquemment associée aux CVE étudiées au cours du H1 2026 est « Exploit Public-Facing Application (T1190) », avec 77 occurrences parmi les 114 CVE pour lesquelles un mappage ATT&CK détaillé est disponible.
Les campagnes observées réutilisent également des chaînes post-exploitation connues : découverte système, collecte de données, transfert d’outils, PowerShell, shells système et exfiltration via les canaux C2. Cette récurrence est importante pour l’analyse critique du risque : une vulnérabilité ne constitue pas un événement isolé, mais le premier maillon d’une chaîne pouvant ensuite mobiliser des outils légitimes et des identités valides. La détection doit donc corréler l’exploitation initiale avec les comportements post-compromission.
3. Secteurs les plus touchés
Les données disponibles ne permettent pas d’établir un classement mondial unique des secteurs les plus touchés, les différentes sources reposant sur des périmètres et des indicateurs distincts. Les données de S2W sur les attaques par ransomware au H1 2026 placent néanmoins le manfacturing parmi les secteurs les plus ciblés, une tendance également observée dans les données de NetNordic. De son côté, TXOne met en évidence une exposition particulièrement importante des environnements industriels, avec près de 905 000 tentatives d’exploitation de vulnérabilités associées à des CVE détectées par ses capteurs IPS au cours du semestre.
Les environnements cloud, SaaS et de développement constituent parallèlement une surface transversale : ils peuvent servir de point d’entrée, de relais ou de cible pour l’exfiltration. Cette transversalité est un point important du panorama de la menace : cela signifie qu’un secteur peut être ciblé non parce que son activité est directement visée, mais parce qu’il dépend d’un fournisseur SaaS, d’un intégrateur, d’un logiciel ou d’une identité compromise. Les données de chaîne d’approvisionnement doivent donc être lues comme un multiplicateur potentiel du risque sectoriel.
TXOne a observé au premier semestre une activité continue de balayage des protocoles ICS/OT et près de 905 000 tentatives d’exploitation associées à des CVE sur ses capteurs IPS. Un pic de balayage a été observé en mars, tandis que le volume des sessions d’attaque a culminé en mai. Ces données proviennent de la télémétrie honeypot/IPS de TXOne et ne constituent pas une mesure de l’ensemble des attaques OT mondiales. Elles justifient néanmoins un traitement spécifique des actifs industriels, où la disponibilité et la durée de vie des équipements modifient fortement la stratégie de remédiation.
4. Pays les plus ciblés
Comme pour les secteurs, les données disponibles doivent être interprétées selon le type de menace mesuré. S2W indique que les États-Unis constituent le pays comptant le plus d’organisations victimes publiées sur les leak sites ransomware au H1 2026.
ESET observe de son côté une forte concentration du quishing aux États-Unis, en Espagne et au Mexique. Gen rapporte une concentration géographique différente pour certaines campagnes de fraude grand public, avec notamment une forte activité aux États-Unis et des campagnes d’usurpation familiale concentrées en Europe occidentale. Ces résultats ne sont pas directement comparables.
Cette distinction est importante : un pays peut apparaître fortement ciblé en raison d’une concentration particulière des attaques DDoS, des revendications hacktivistes, des campagnes ransomware, des usages numériques ou simplement de la visibilité de la télémétrie du fournisseur. Le panorama doit donc privilégier des formulations du type « pays les plus observés pour tel phénomène » plutôt qu’un classement général du niveau de menace national.
Synthèse
Le premier semestre 2026 se caractérise moins par l’apparition de nouvelles familles d’attaques que par l’accélération et la convergence de techniques déjà éprouvées :
- L’exploitation de vulnérabilités exposées se combine avec le vol d’identités, l’abus de services légitimes, la compromission de supply chains et l’utilisation de plateformes cloud.
- Le ransomware demeure une menace majeure, mais il s’inscrit dans un continuum plus large où l’accès initial, l’identité, l’exfiltration, la neutralisation des défenses et la fraude peuvent se succéder.
- L’IA agit principalement comme un multiplicateur de capacités et comme une nouvelle surface d’exposition. Les agents, leurs composants et les outils de développement doivent désormais être intégrés au périmètre de gestion des risques.
Trois priorités se dégagent pour les organisations : mieux maîtriser les accès et identités, renforcer la résilience face aux vulnérabilités et au ransomware, et encadrer les nouveaux usages de l’IA. Sur ces enjeux, une approche combinant prévention, détection et accompagnement opérationnel permet de réduire concrètement l’exposition — des sujets sur lesquels Formind peut également vous accompagner.
Article rédigé par Vincent Joubert – Consultant chez Formind
[1] https://www.recordedfuture.com/blog/ai-malware-hype-vs-reality
[2] https://openai.com/index/hugging-face-incident-and-the-road-ahead/
[3] https://www.sysdig.com/blog/jadepuffer-agentic-ransomware-for-automated-database-extortion
[4] Il s’agit d’une attaque DDoS (déni de service distribué) volumétrique, fondée sur la réflexion, lors de laquelle un pirate exploite la fonctionnalité de résolveurs DNS ouverts pour surcharger un serveur ou un réseau cible avec une quantité de trafic amplifiée, afin de rendre inaccessibles le serveur et son infrastructure environnante (source : https://www.cloudflare.com/fr-fr/learning/ddos/dns-amplification-ddos-attack/).
[5] Le ransomware en tant que service (RaaS, Ransomware as a Service) est un modèle commercial dans le cadre duquel des développeurs de ransomwares louent des variantes de ransomware, de la même façon que des développeurs de logiciels légitimes louent des produits SaaS (Software as a Service) (source : https://www.crowdstrike.com/fr-fr/cybersecurity-101/ransomware/ransomware-as-a-service-raas/).