 En cas d’incident de sécurité, notre Force d’intervention Rapide est disponible 24h/24 et 7j/7

Geonetwork – Exécution de code à distance via un processeur Saxon XSL
Fin 2025, les auditeurs de Formind ont mené un exercice Red Team sur une périmètre présentant une large surface d’attaque. Après une phase de reconnaissance approfondie, plusieurs actifs intéressants ont été identifiés comme des points d’entrée potentiels ou des sources de données au sein de l’infrastructure ciblée. Les premières tentatives d’exploitation ont été réalisées sans succès.
Cependant, sur un site web dont le nom d’hôte semblait peu prometteur, une brève analyse et quelques recherches ont toutefois permis à l’équipe d’identifier une application potentiellement vulnérable. La version déployée était affectée par plusieurs vulnérabilités connues (CVE). Cependant, les tentatives d’exploitation ont échoué, laissant supposer qu’elles avaient été corrigées. Le caractère open source de l’application a incité les auditeurs à consulter sa documentation. Cela a révélé deux informations importantes : le panneau d’administration exposait plusieurs fonctionnalités intéressantes d’un point de vue sécurité, et un ensemble d’identifiants par défaut destinés au déploiement initial existent.
Grâce à ces informations, les auditeurs ont réussi à s’authentifier sur l’application avec des privilèges administrateur et ont poursuivi leur investigation. Bien que les vulnérabilités connues soient restées inefficaces, l’accès administrateur offrait toujours une large surface d’attaque susceptible de dissimuler des problèmes de sécurité non documentés.
C’est là que le processeur XSLT entre en scène… Les transformations XSLT sont souvent exécutées directement par l’application côté serveur. Cela signifie que si l’application offre un contrôle étendu sur cette fonctionnalité et que le filtrage côté serveur est insuffisant, l’intégrité du serveur pourrait être compromise.
Les auditeurs ont donc identifié le processeur XSLT utilisé par le serveur à l’aide du template .xsl suivant
<?xml version="1.0" encoding="UTF-8"?>
<html xsl:version="1.0" xmlns:xsl="http://www.w3.org/1999/XSL/Transform">
<body>
<br/>Version: <xsl:value-of select="system-property('xsl:version')" />
<br/>Éditeur: <xsl:value-of select="system-property('xsl:vendor')" />
<br/>URL de l'éditeur: <xsl:value-of select="system-property('xsl:vendor-url')" />
</body>
</html>
Une fois Saxon identifié comme processeur XSLT, la deuxième étape a consisté à tester s’il pouvait accéder aux fichiers système :
<?xml version="1.0" encoding="UTF-8"?>
<xsl:stylesheet xmlns:xsl="http://www.w3.org/1999/XSL/Transform" version="1.0">
<xsl:template match="/">
<body>
<xsl:value-of select="unparsed-text('/etc/passwd')"/>
</body>
</xsl:template></xsl:stylesheet>
Enfin, les processeurs XSLT peuvent donner accès à des fonctions d’extension Java qui peuvent être utilisées pour exécuter des commandes sur le serveur. En invoquant ces extensions, il est possible de prendre le contrôle de la machine avec les privilèges de l’utilisateur exécutant le serveur web.
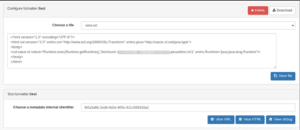
Un autre chercheur en sécurité a également signalé la même vulnérabilité sur GitHub. Il a identifié une chaîne utilisant ces défaillances afin de réaliser une exécution de code sans authentification :
GeoNetwork – PreAuth Remote Code Execution | Ethiack
Avis de sécurité GitHub : Exécution de code à distance via une configuration non sécurisée du processeur Saxon XSLT dans les …
Romain BUSSEAU – @Brexard